Bitget perd 351,6 M$ dans un piratage et évoque la Corée du Nord
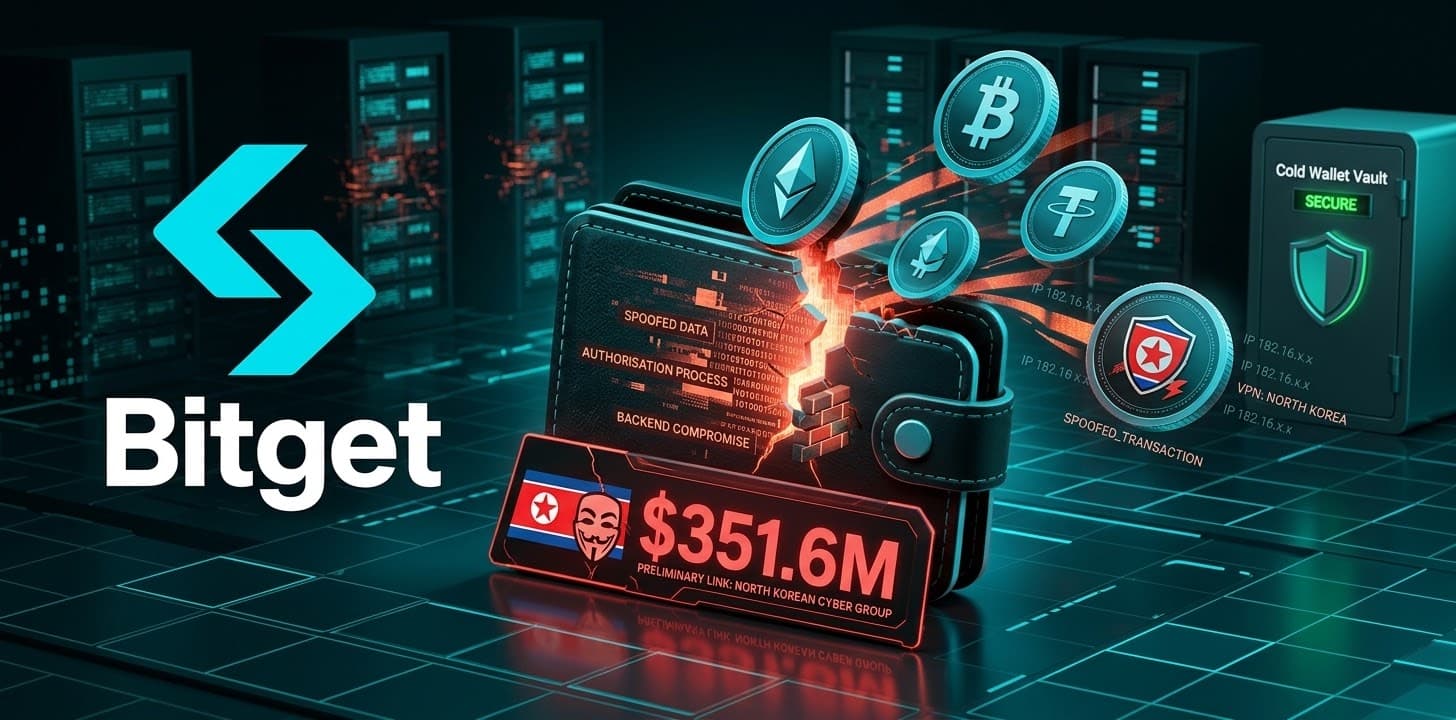
L'exchange de cryptomonnaies Bitget a subi le 24 septembre le détournement d'environ 351,6 M$ depuis ses portefeuilles chauds, via la compromission d'un système backend de son infrastructure de wallets. La plateforme, très présente au Nigeria, a suspendu les retraits et évoque un possible lien avec des groupes nord-coréens, selon Technext.
Dans cet article
Un piratage par compromission d'un système backend
Bitget a confirmé que des transferts non autorisés ont été détectés sur une partie de ses portefeuilles chauds le 24 septembre à 19h31 (heure d'Afrique de l'Ouest), selon Technext. La plateforme a immédiatement suspendu les retraits, tout en maintenant les dépôts et les transactions.
Selon la directrice générale Gracy Chen, les attaquants n'ont ni volé de clés privées ni falsifié de demandes de retrait. Ils auraient compromis un système backend critique de l'infrastructure de wallets, utilisé cette faille pour falsifier des données de transaction et déclenché le processus d'autorisation interne de Bitget afin de déplacer les fonds, estimés à environ 351,6 M$.
« La compromission de clés privées a été écartée », a déclaré Gracy Chen, citée dans des comptes rendus de sa prise de parole. La méthode exacte d'accès au système backend reste à déterminer. Bitget prévoit de publier un rapport d'incident complet couvrant la cause racine et les mesures correctives.
Des similitudes avec des attaques nord-coréennes
Les premières conclusions font état de similitudes avec des opérations antérieures attribuées à des groupes de hackers nord-coréens. Les enquêteurs ont notamment identifié des adresses IP dont l'usage de VPN correspond à des choix associés à un groupe nord-coréen, et le schéma de l'attaque rappelle des opérations passées attribuées à ces mêmes acteurs.
Cette hypothèse n'a pas été confirmée de manière indépendante et Bitget n'a pas identifié formellement les attaquants. Les investigations se poursuivent avec les forces de l'ordre et des sociétés de sécurité on-chain.
Des hackers liés à la Corée du Nord ont déjà été associés à d'importants vols de cryptomonnaies. Le FBI a attribué à la Corée du Nord le vol d'environ 1,5 milliard de dollars subi en février 2025 par l'exchange Bybit.
Portefeuilles touchés et fonds de protection
L'incident s'est limité à une partie de l'infrastructure des portefeuilles chauds et tièdes, les portefeuilles froids étant restés sécurisés. Les portefeuilles chauds, connectés à internet, servent aux transactions courantes, tandis que les portefeuilles froids restent hors ligne pour limiter l'exposition aux attaques.
Bitget indique que les soldes des comptes clients demeurent exacts et que la perte estimée est couverte par son User Protection Fund, qui dispose de plus de 464 millions de dollars. La plateforme a signalé les adresses liées aux transferts et dit avoir contacté les autorités et des sociétés de sécurité on-chain pour enquêter et tenter de récupérer les actifs.
Aucune date de reprise des retraits n'a été communiquée. La restauration interviendra après l'achèvement de la revue de sécurité, les mises à jour étant diffusées via les canaux officiels de l'entreprise.
Un marché nigérian important, mais un wallet séparé
L'incident intervient alors que Bitget s'est taillé une présence notable auprès des utilisateurs de cryptomonnaies au Nigeria. Bitget Wallet, le produit de portefeuille en auto-conservation distinct de l'exchange, avait été classé premier dans les catégories générale et finance de l'App Store d'Apple au Nigeria. La société indiquait que sa base d'utilisateurs du Wallet au Nigeria avait progressé de plus de 233 % en juin 2024.
Bitget précise toutefois que le produit Wallet fonctionne séparément de l'infrastructure de l'exchange touchée par l'incident. Selon Gracy Chen, la faille concerne les fonds détenus dans les portefeuilles chauds et tièdes de l'exchange, le Wallet distinct n'ayant pas été affecté.