BluDive et Delinea appellent les entreprises à renforcer la gestion des accès privilégiés
Lors d'un séminaire à Lagos, BluDive Technologies et Delinea ont exhorté les dirigeants à faire de la sécurité des identités et de la gestion des accès privilégiés un pilier stratégique. La multiplication des identités machines et des agents d'IA redessine le risque cyber des entreprises.
Dans cet article
Un séminaire pour replacer l'identité au centre de la stratégie
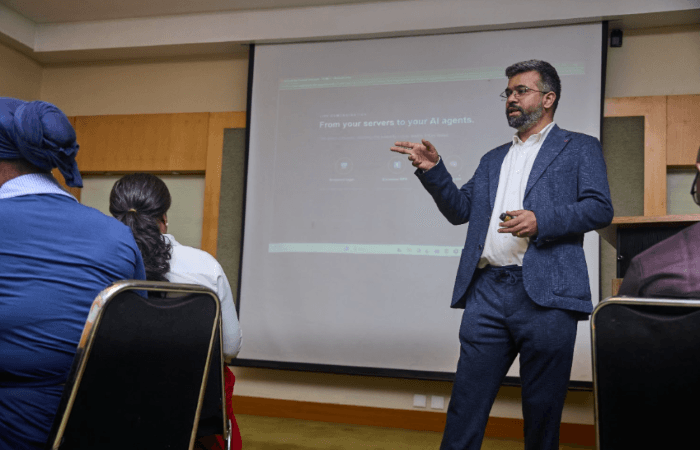
Réunis à l'hôtel Radisson Blu de Lagos, des dirigeants, des responsables de la sécurité des systèmes d'information et des professionnels du secteur ont examiné l'impact de l'intelligence artificielle, du cloud, du travail à distance et de la connectivité entre machines sur le risque cyber des entreprises, rapporte Nairametrics. À l'issue de cette rencontre, BluDive Technologies Limited et Delinea ont invité les organisations à ériger la sécurité des identités et la gestion des accès privilégiés (PAM) en pilier central de leur dispositif de cybersécurité.
Pour Abdul-Azeez Musa, directeur général de BluDive Technologies Limited, la technologie n'est plus un simple outil au service de l'activité : elle constitue désormais l'activité elle-même. « La technologie est passée du statut d'outil de support à celui d'activité à part entière. Si elle est aussi critique, elle mérite toute l'attention qu'elle exige. Il faut protéger cette activité », a-t-il déclaré.
Gouvernance et facteur humain en première ligne
Le dirigeant estime que la cybersécurité doit sortir du seul giron informatique pour devenir une priorité au conseil d'administration. Il identifie les personnes et la gouvernance parmi les principaux points faibles : même des technologies de sécurité sophistiquées peuvent être neutralisées par une application insuffisante des règles, de mauvaises pratiques ou une gouvernance défaillante.
« Localement, il semble encore que nous, les humains, soyons le maillon faible. Cela doit être une conversation de conseil d'administration. Cela doit venir du sommet », a-t-il ajouté.
Le périmètre réseau ne suffit plus
Nadia Zamouri, responsable de territoire Moyen-Orient et Afrique chez Delinea, souligne que le périmètre réseau traditionnel ne protège plus efficacement les entreprises modernes. La généralisation du télétravail, des environnements multi-cloud, des sous-traitants, des applications et des agents d'IA fait que l'accès aux systèmes se produit de plus en plus en dehors du réseau d'entreprise.
Elle rappelle que presque tout type d'identité — humaine, machine ou IA — peut devenir privilégiée à un moment donné. « Si vous ne pouvez pas voir et contrôler qui ou quoi accède à vos systèmes critiques en temps réel, vous ne pouvez pas étendre ou adopter l'IA en toute confiance », prévient-elle. La sécurité des identités doit selon elle permettre une adoption sereine de l'IA, et non la freiner.
Comptes de service et identités non humaines
Vijay Balakrishnan, ingénieur commercial chez Delinea, a mis en lumière les risques croissants liés aux comptes de service et aux identités non humaines. De nombreuses organisations s'appuient sur ces comptes pour permettre à leurs applications et systèmes de communiquer entre eux, mais les identifiants associés peuvent rester statiques longtemps, car leur modification risque de perturber l'activité.
Il insiste sur l'intérêt de l'accès privilégié juste-à-temps (JIT), qui n'accorde des droits élevés qu'à un utilisateur ou un système pendant la durée nécessaire. À la fin de la session, l'accès peut expirer automatiquement, ce qui réduit la fenêtre d'action des attaquants. Il évoque également la sécurité sans mot de passe, qui supprime la dépendance à des secrets partagés susceptibles d'être volés, réutilisés ou compromis par hameçonnage.
Vers une gestion des accès privilégiés pilotée par le risque
Les environnements numériques modernes sont interconnectés : applications métiers, bases de données, plateformes cloud, API, terminaux, utilisateurs distants, services tiers, automatisation et systèmes dopés à l'IA. Plus ces environnements se connectent, plus le contrôle des accès privilégiés devient déterminant.
Une stratégie PAM moderne permet de surveiller les comptes privilégiés, d'appliquer le principe du moindre privilège, d'accorder des accès juste-à-temps, de sécuriser les comptes de service et les identités machines, de réduire les risques liés aux identifiants compromis, de superviser les sessions privilégiées, d'améliorer la visibilité sur les identités humaines et non humaines, de soutenir les principes Zero Trust, de renforcer la gouvernance réglementaire et de limiter l'impact des menaces internes et des attaques fondées sur les identifiants.
L'objectif n'est pas de restreindre l'accès, mais de garantir que la bonne identité dispose du bon niveau d'accès à la bonne ressource, pendant la bonne période.
L'essor des identités machines
L'un des changements majeurs de l'ère de l'IA réside dans la croissance rapide des identités non humaines. Applications, API, outils d'automatisation, bots, comptes de service et agents d'IA interagissent désormais avec les systèmes d'entreprise avec une intervention humaine limitée.
Cette évolution crée une nouvelle dimension de risque : une organisation peut disposer de contrôles solides sur les accès de ses salariés tout en négligeant les identités machines qui dialoguent en continu avec ses bases de données, applications et infrastructures. À mesure que les agents d'IA gagnent en autonomie, les entreprises devront encadrer clairement l'identité, l'authentification, l'autorisation, les privilèges et la responsabilité des systèmes d'IA.
La question posée aux responsables sécurité évolue : après « qui a accès ? », il s'agit désormais de savoir quel humain, machine, application ou agent d'IA a accès, ce qu'il peut faire et comment cet accès est contrôlé.
Un partenariat tourné vers le déploiement
Abdul-Azeez Musa a rappelé la relation de longue date entre BluDive et Delinea, un partenariat qui a dépassé le stade du simple déploiement technologique. BluDive est aujourd'hui partenaire premier de Delinea, accompagne les déploiements clients et fournit un support technique de haute sévérité via une équipe comptant plus de huit ingénieurs certifiés. Ce positionnement permet à BluDive d'accompagner les organisations qui renforcent leur sécurité des identités, leur gestion des accès privilégiés et leur posture cybersécurité à mesure qu'elles modernisent leurs environnements informatiques.
Daniel Ogunsanmi, responsable de la gestion des accès identité chez First Bank of Nigeria Limited, a également insisté sur l'importance croissante de la gestion des identités dans la sécurité moderne. Il a plaidé pour que les organisations étudient, testent et adoptent des technologies capables de réduire les processus manuels tout en améliorant l'efficacité opérationnelle.
Le séminaire a délivré un message plus large : la transformation numérique sans sécurité des identités peut ouvrir de nouvelles voies au risque cyber. À mesure que les entreprises adoptent le cloud, l'IA, l'automatisation et les plateformes numériques, leurs stratégies de sécurité doivent évoluer. Le modèle périmétrique cède la place à une approche centrée sur l'identité et le Zero Trust, où chaque utilisateur, appareil, application, compte de service et agent d'IA doit être authentifié, autorisé et surveillé en continu selon son niveau de risque.
Pour les entreprises modernes, la gestion des accès privilégiés ne doit donc plus être considérée comme un simple outil de sécurité informatique : elle devient une capacité de gestion du risque d'entreprise. La rencontre s'est conclue par un appel à traiter la sécurité des identités comme une priorité stratégique au moment où les organisations étendent leurs environnements numériques, déploient l'IA et gèrent des identités humaines et non humaines de plus en plus complexes.