La CBN fixe au 1er janvier 2027 la localisation des données de paiement au Nigeria
La Banque centrale du Nigeria impose aux banques et aux fintechs de stocker localement les données de paiement générées dans le pays d'ici le 1er janvier 2027. Selon TechCabal, l'institution précise que la localisation ne suffit pas : elle exige des institutions qu'elles sachent où sont leurs données et qu'elles puissent les récupérer en cas de panne.
Dans cet article
Une échéance fixée à janvier 2027 pour les acteurs des paiements
En juin, la Central Bank of Nigeria (CBN) a enjoint aux banques, aux entreprises de paiement, aux switchs et aux autres participants du système de paiement de conserver et de gérer localement les données de paiement produites au Nigeria, avec une échéance au 1er janvier 2027. Le régulateur justifie cette décision par la croissance rapide des transactions : plus de 1,2 quadrillion de nairas (880,51 milliards de dollars) ont été traités dans le pays en 2025, selon TechCabal.
Pour la CBN, l'enjeu dépasse le simple stockage sur des serveurs nationaux. Il s'agit de savoir si les banques et les fintechs peuvent accéder à des données critiques, rétablir leurs services et continuer à traiter les paiements lorsque leur infrastructure défaille.
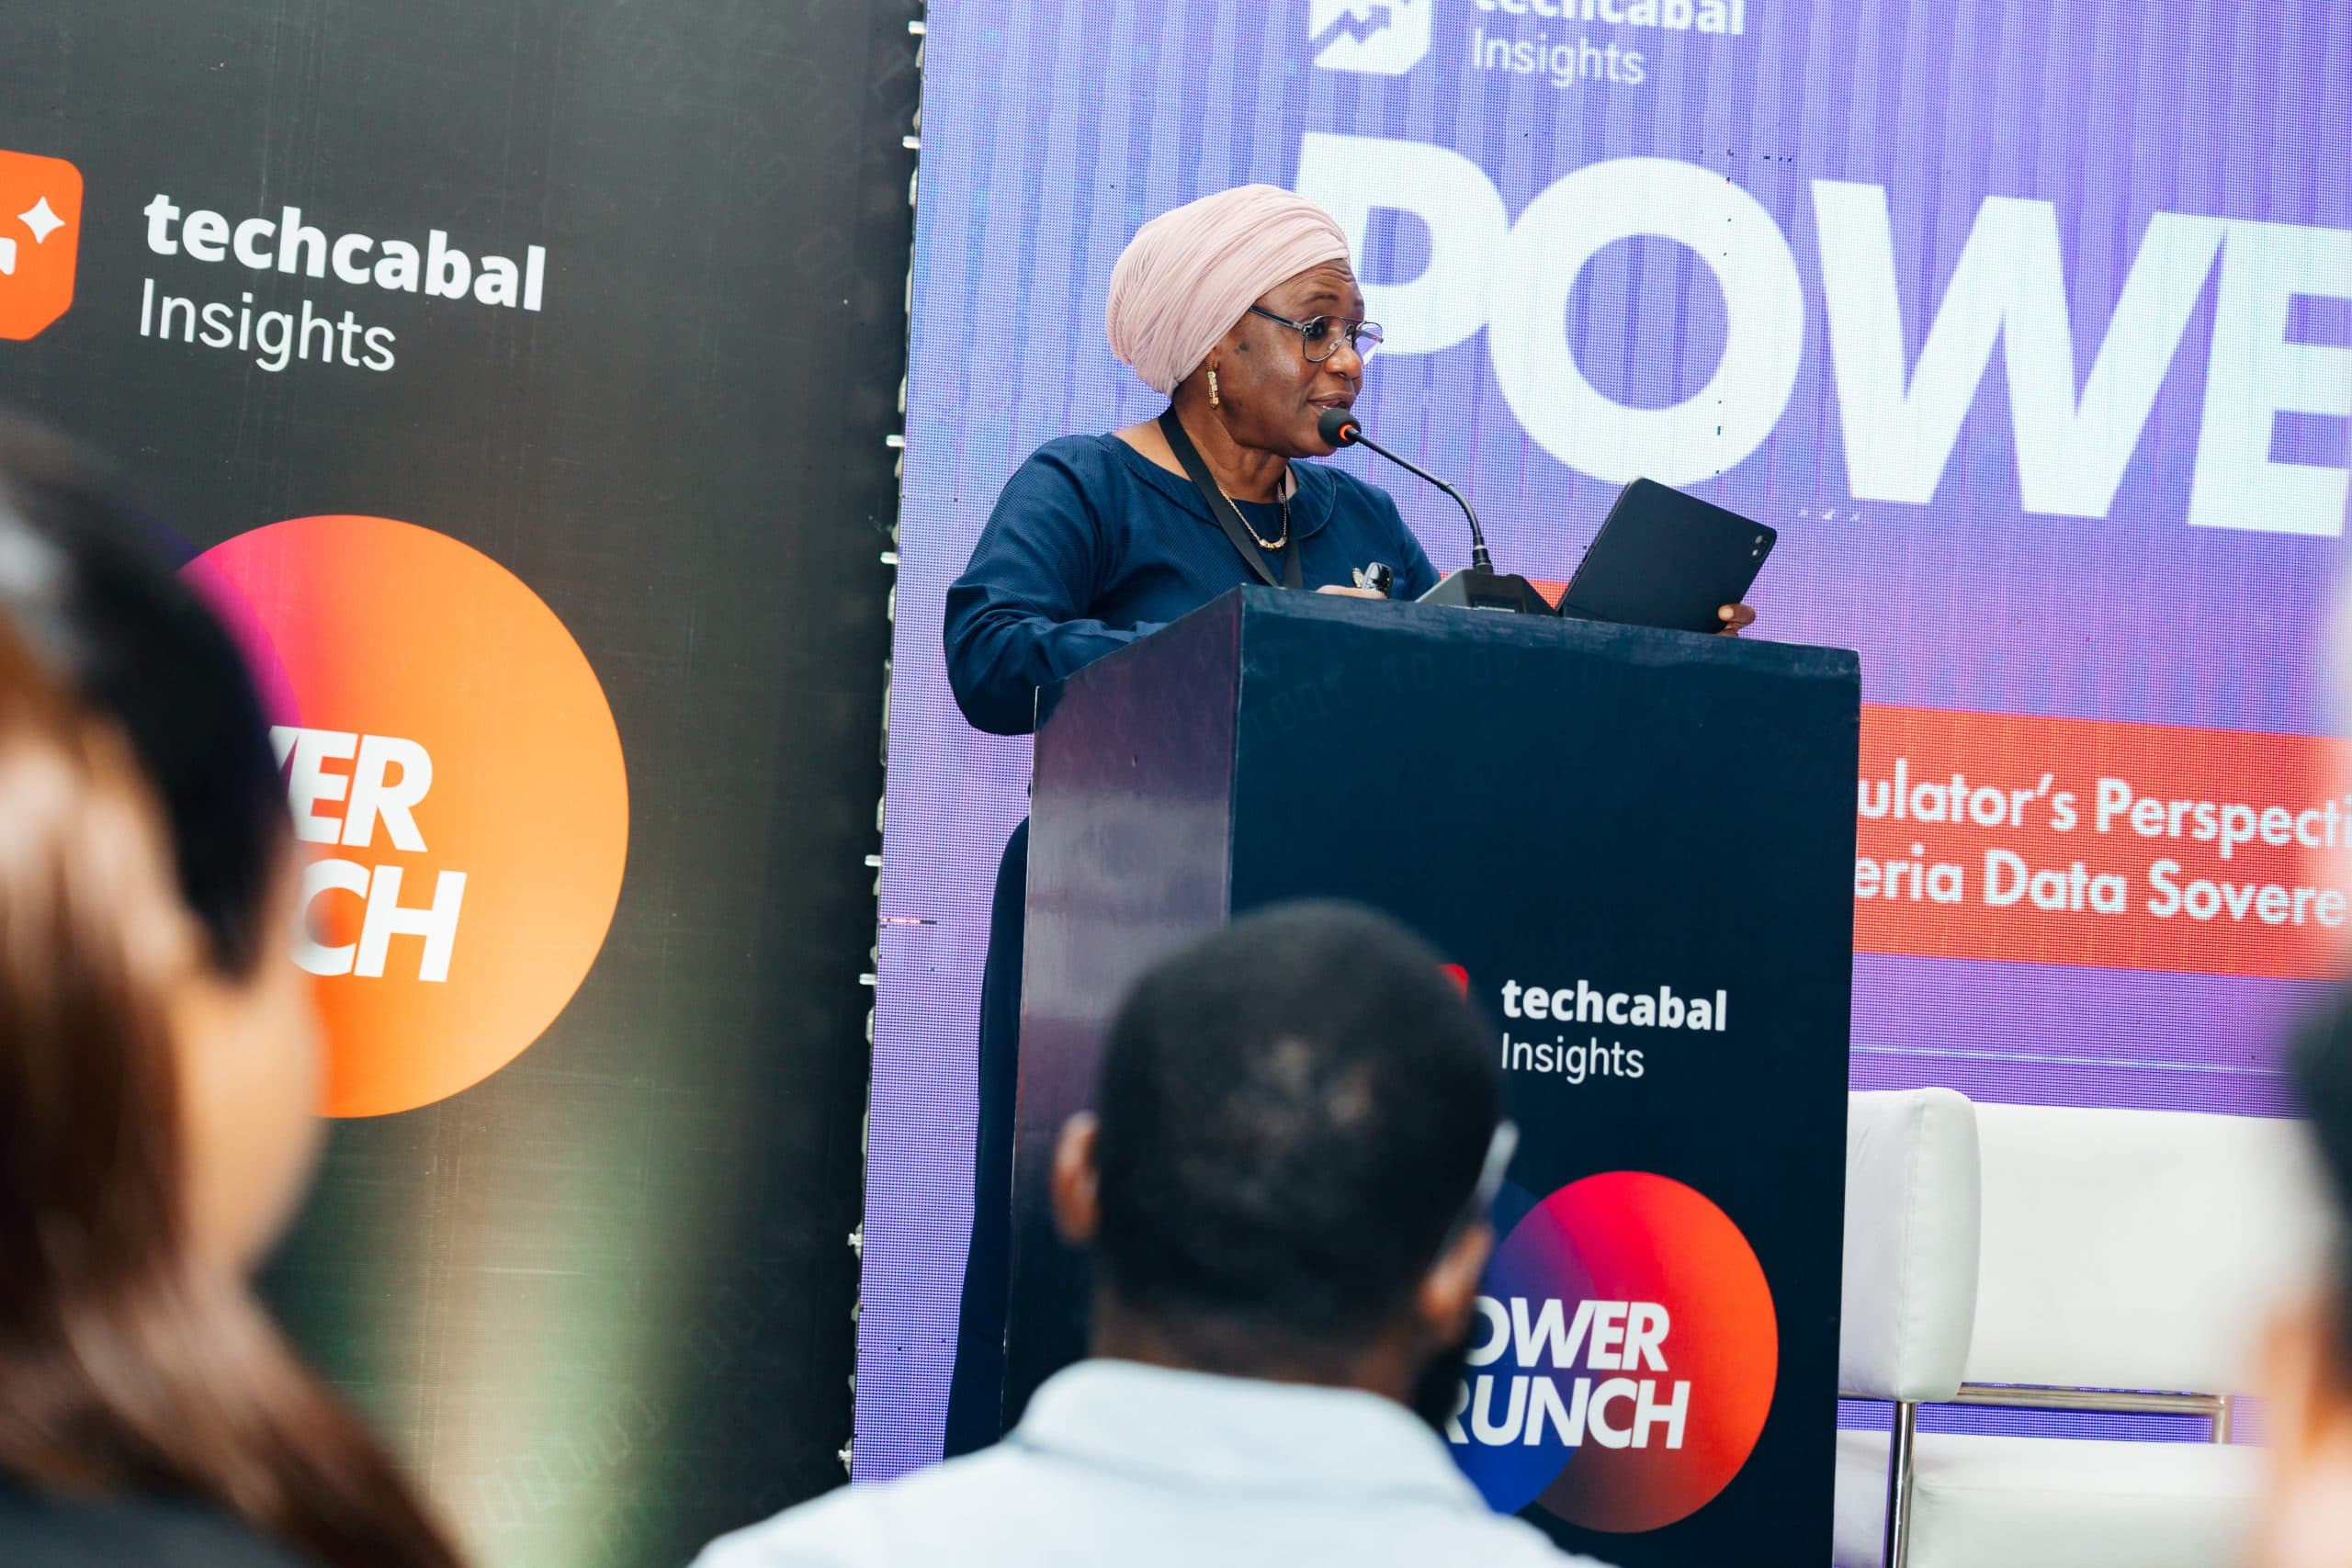
« La localisation n'est pas la même chose que la résilience », a déclaré Dr Rakiya Yusuf, directrice du département de supervision du système de paiement à la CBN, lors du Power Brunch de TechCabal, organisé par la branche recherche et intelligence de TechCabal en collaboration avec Amazon Web Services (AWS), le jeudi 10 septembre.
Trois questions posées par la CBN aux institutions financières
La responsable a formulé une série d'interrogations destinées au secteur. « Si une institution déplace sa base de données principale au Nigeria mais conserve sa sauvegarde à l'étranger, avons-nous atteint la résilience ? Si la production est locale mais que l'institution reste totalement dépendante d'un plan de contrôle offshore, avons-nous atteint la souveraineté ? Si une institution déplace ses charges de travail vers un fournisseur local mais crée un risque de concentration pour l'ensemble du secteur financier, avons-nous renforcé la résilience systémique ? », a-t-elle demandé.
L'attention de la CBN porte sur la gouvernance, la protection, le traitement, la récupération et la supervision des données, sur l'ensemble de leur cycle de vie. L'objectif affiché : donner aux institutions une visibilité sur la localisation et le maniement de leurs données, afin qu'elles puissent réagir vite en cas de perturbation ou de tension sur leurs systèmes.
Cartographier les données et les dépendances
Selon Yusuf, les institutions financières doivent piloter cette transition au niveau exécutif, et non la traiter comme un projet technologique ou de sécurité de l'information. « Cela ne doit pas être entièrement délégué au directeur des systèmes d'information, au directeur technique ou à l'équipe de sécurité de l'information. Les implications traversent la technologie, le risque, la conformité, le juridique, les opérations, la continuité d'activité et la finance », a-t-elle expliqué.
Le point de départ consiste à savoir quelles données l'institution détient : leur origine, leur lieu de traitement et de stockage, leur lieu de sauvegarde, qui peut y accéder et ce qui se produit à la fin d'une relation avec un fournisseur technologique. Les établissements doivent aussi mesurer leur dépendance aux fournisseurs de cloud, aux centres de données, aux opérateurs de connectivité, aux éditeurs de logiciels, aux services managés et à d'autres tiers.
Le cadre de cybersécurité fondé sur les risques publié par la CBN en 2024 identifie le manque de visibilité parmi les risques liés au recours au cloud et impose aux institutions de tenir des registres de leurs fournisseurs cloud et autres tiers. Une publication de la CBN relève qu'une banque nigériane type compte 200 partenaires commerciaux de premier rang ou plus dans sa chaîne d'approvisionnement.
Tester les pannes avant l'échéance
Les institutions doivent également éprouver les scénarios de défaillance : chute du site principal, rupture de connectivité, indisponibilité d'un fournisseur, et mesurer la vitesse de récupération ou de migration des services et données critiques. Le but est qu'une panne chez un fournisseur ou sur un équipement ne laisse pas un établissement incapable de traiter des paiements ou d'accéder à des données essentielles, transformant une interruption isolée en perturbation plus large du système financier.
Alors que l'échéance approche, Yusuf estime que les institutions ne doivent pas attendre une certitude réglementaire complète pour se mettre au travail. La découverte des données, la cartographie des flux, l'évaluation des charges de travail et des fournisseurs, la revue des contrats et des architectures, les diagnostics de continuité d'activité et de cybersécurité ainsi que le volet gouvernance devraient déjà être engagés.
« L'attente de la CBN est que les institutions abordent cela comme un programme de transformation structuré, plutôt que comme un exercice de conformité de dernière minute », a-t-elle déclaré.
Des questions d'application encore ouvertes
Le secteur conserve des interrogations sur la mise en œuvre : ce qui constitue une donnée de transaction de paiement, le traitement des environnements hybrides, l'autorisation ou non d'un traitement transfrontalier, et la manière de gérer la reprise après sinistre, les accords cloud et les architectures technologiques existantes.
« Ce ne sont pas des questions déraisonnables. Ce sont exactement les questions qui se posent lorsqu'une politique passe du principe à la mise en œuvre », a-t-elle répondu. « La Banque centrale a donc continué à échanger avec les parties prenantes et travaille à des orientations de mise en œuvre supplémentaires portant sur les problèmes pratiques apparus. Je ne vais pas préempter ces orientations aujourd'hui. »
Souveraineté ne signifie pas fermeture
Yusuf a toutefois précisé que la souveraineté des données ne revient pas à écarter les entreprises technologiques internationales. Des agences publiques entretiennent des partenariats avec des fournisseurs mondiaux : Microsoft travaille avec l'Economic and Financial Crimes Commission (EFCC), l'agence anticorruption du pays, sur des analyses cloud fondées sur l'intelligence artificielle et l'apprentissage automatique, tandis qu'Amazon Web Services est partenaire du Federal Ministry of Education sur des programmes de certification en cloud computing et en intelligence artificielle.
« La souveraineté des données ne doit pas être interprétée comme le fait que le Nigeria tourne le dos à la technologie mondiale », a-t-elle affirmé. « Il ne s'agit pas de dire que la technologie étrangère est intrinsèquement indésirable. Il ne s'agit pas de remplacer chaque fournisseur technologique international par un fournisseur nigérian. »
Le pays reste ouvert à la technologie, au capital, à l'expertise et à l'innovation mondiaux, a-t-elle ajouté. Mais les fournisseurs internationaux servant des institutions financières critiques doivent pouvoir opérer conformément aux exigences nigérianes en matière de régulation, de résilience, de sécurité et de souveraineté.
En définitive, la CBN ne veut pas mesurer le succès au nombre de serveurs physiquement installés au Nigeria. Elle vise des systèmes de paiement critiques plus résilients, une reprise plus rapide après les perturbations, une meilleure visibilité des régulateurs sur les dépendances critiques et des données essentielles récupérables et migrables lorsque cela s'avère nécessaire.